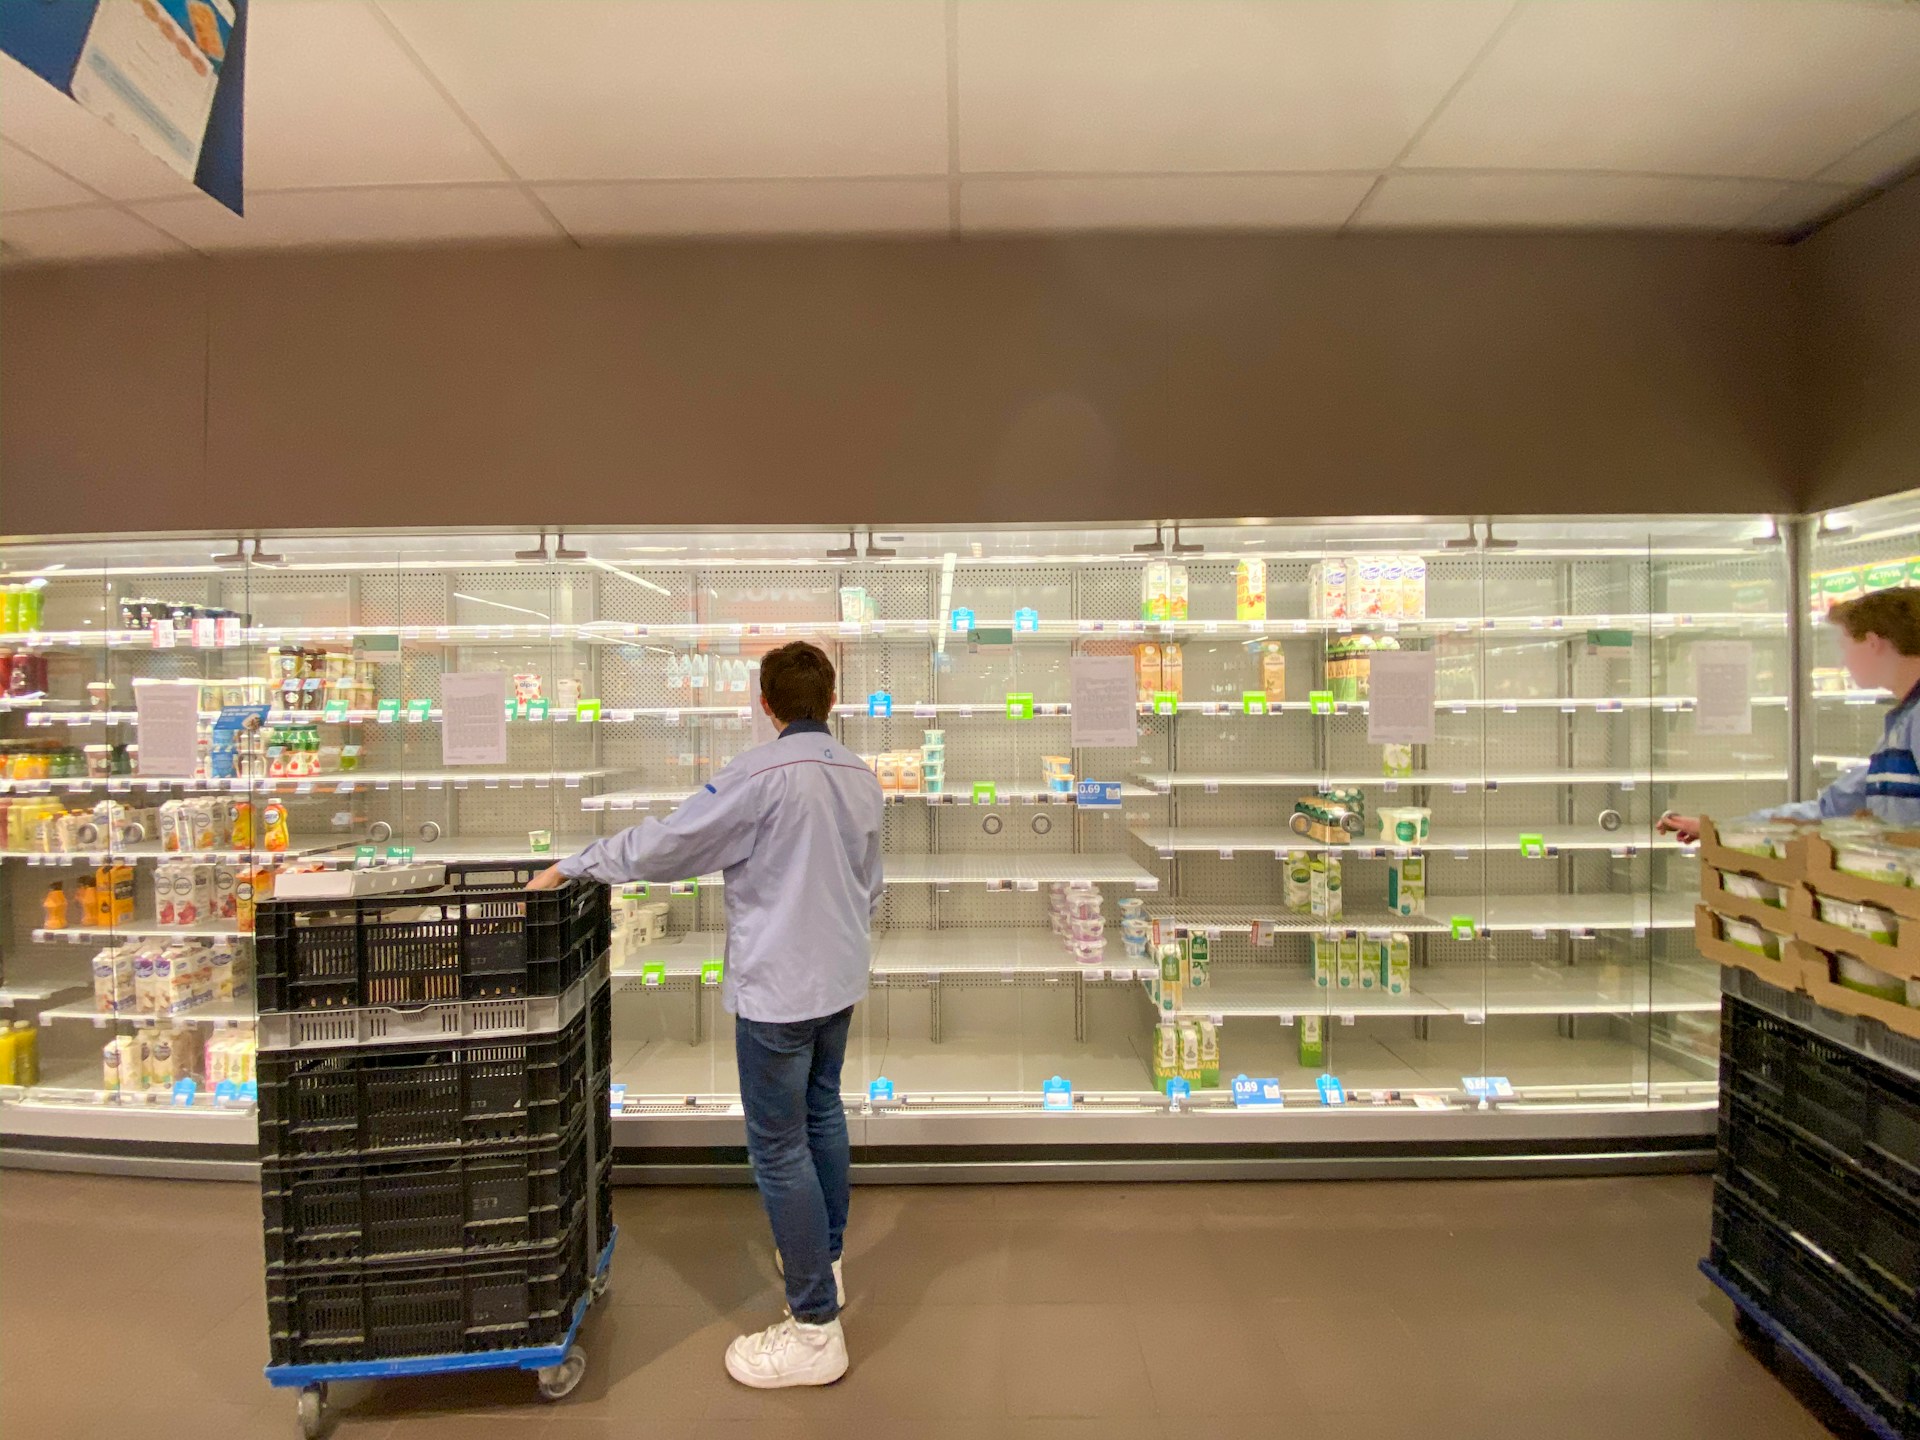
Det startede med optøede frostvarer og vand på gulvet. Nu er der kommet et bud på, hvem der står bag.
To prorussiske hackergrupper, NoName057(16) og Z-Pentest Alliance, påtager sig i fællesskab ansvaret for angrebene på køle- og fryseanlæg i europæiske supermarkeder natten mellem søndag og mandag. Det skriver det internationale techmedie Cybernews.
Grupperne lagde deres erklæringer ud på Telegram, men begge kanaler er efterfølgende slettet. Påstandene er derfor endnu ikke bekræftet, og myndighederne har ikke selv udpeget nogen gerningsmænd.
50 grader i fryseren
Angrebene ramte supermarkeder i mindst otte europæiske lande. Hackerne fik adgang til den digitale styring af kølesystemerne og skruede op for temperaturen. Flere steder nåede den op omkring 50 grader, og butikkerne måtte smide store mængder mad ud.
I Sverige blev både ICA og Coop ramt. I Belgien er mindst 76 supermarkeder berørt, og den føderale anklagemyndighed har indledt en strafferetlig efterforskning. Også kæder som Carrefour, Delhaize og den irske SuperValu er blandt de ramte.
EU’s landbrugs- og fødevarekommissær, Christophe Hansen, har ifølge Reuters kaldt angrebene et bevidst forsøg på at forstyrre Europas fødevaresikkerhed.
Danske virksomheder ramt
Herhjemme blev fem virksomheder angrebet, men angrebene blev stoppet hurtigt. Salling Group og Coop melder om normal drift.
Den danske koncern Danfoss har bekræftet, at nogle af selskabets kølesystemer indgår i de anlæg, hackerne har ramt. NoName057(16) hævder desuden at have fået fat i loginoplysninger til Danfoss-medarbejdere og kunder. Det er ikke bekræftet.
Gammel software og svage koder
Ifølge eksperter er der sandsynligvis tale om en simpel sårbarhed. Mange af de ramte anlæg kører med ældre software, som ikke længere bliver opdateret. Sikkerhedsfirmaet Forescout har fundet næsten 13.000 sårbare kølesystemer i 99 lande.
De to grupper har angrebet kølesystemer siden januar i år og har påtaget sig over 20 angreb mod blandt andet frugtlagre, vinproducenter og supermarkeder. Z-Pentest er kendt for at gå efter dårligt beskyttede kontrolpaneler og svage adgangskoder frem for avancerede hackerværktøjer.
NoName057(16) er ikke ukendt for europæiske myndigheder. I sommeren 2025 slog Europol og Eurojust til mod gruppens netværk med ransagninger i 12 lande. Gruppen har siden 2022 angrebet Ukraine og landets allierede i Europa og NATO.